DPO dans le Finistère et à Brest : combien d’organismes ont déjà franchi le pas ?
Depuis l’entrée en application du Règlement général sur la protection des données (RGPD), de nombreux organismes ont désigné un délégué à la protection des données, plus couramment appelé DPO.
Dans certains cas, cette désignation est obligatoire. Dans d’autres, elle résulte d’une démarche volontaire visant à mieux maîtriser les risques liés aux données personnelles, à renforcer la confiance ou à concrétiser des engagements en matière de responsabilité sociétale.
À partir des données publiques de la CNIL, nous avons cherché à évaluer la situation dans le Finistère et, plus précisément, à Brest.
Une analyse fondée sur les données publiques de la CNIL
La CNIL publie la liste des organismes ayant officiellement désigné un DPO. Le fichier utilisé pour cette analyse a été mis à jour le 6 juillet 2026. Il est disponible sur la plateforme publique data.gouv.fr.
Pour identifier les organismes finistériens, nous avons utilisé l’adresse de l’« organisme désignant », c’est-à-dire l’organisme qui a effectivement nommé le DPO. Les codes postaux commençant par 29 ont été retenus.
Pour Brest, le filtrage a été effectué sur le nom de la ville, en intégrant les différentes écritures telles que « Brest » et « Brest Cedex ».
Les doublons ont ensuite été recherchés à partir du numéro SIREN. Cette opération est importante, car une même organisation peut apparaître plusieurs fois dans un fichier à la suite d’un remplacement ou d’une nouvelle désignation.
Le fichier CNIL ne comportant pas de numéro SIRET, les résultats portent sur des organismes ou unités légales, et non sur des établissements au sens statistique strict.
Près de 1 200 organismes ont désigné un DPO dans le Finistère à l’été 2026
L’analyse fait apparaître :
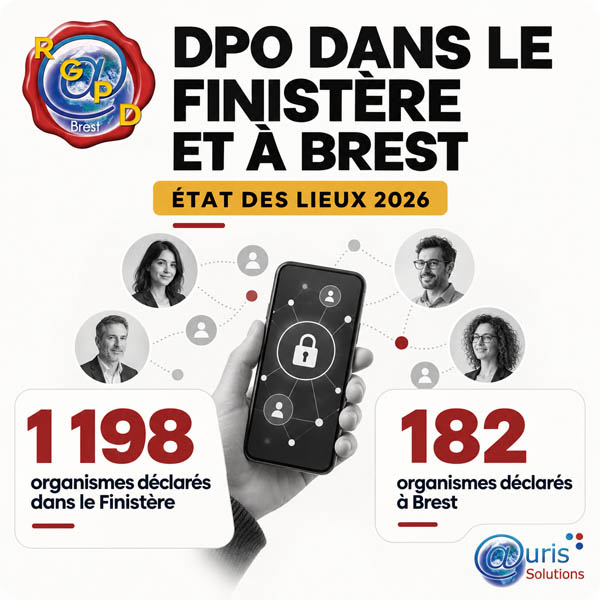
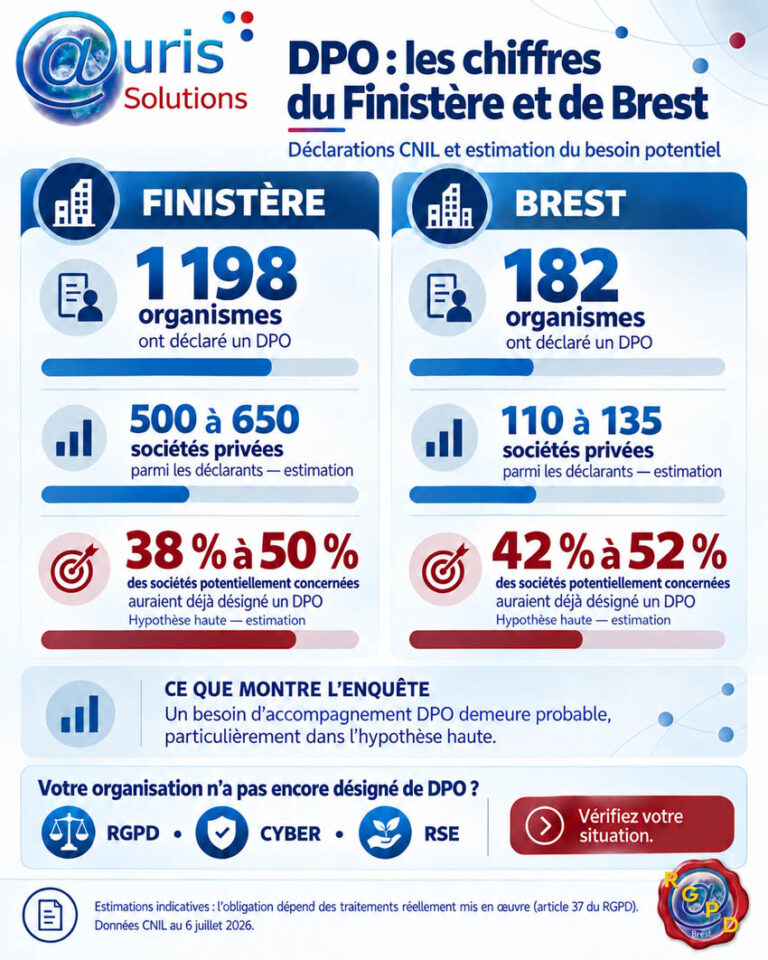
- 1 198 organismes distincts ayant désigné un DPO dans le Finistère ;
- parmi eux, environ 500 à 650 seraient des sociétés privées ;
- 182 organismes déclarants sont situés à Brest ;
- parmi les déclarants brestois, environ 110 à 135 seraient des sociétés privées.
La différence entre le nombre total d’organismes et le nombre estimé de sociétés privées s’explique par la présence, dans le fichier, de collectivités, d’établissements publics, d’organismes de santé, d’établissements d’enseignement et d’associations.
La qualification des sociétés privées reste une estimation, car le fichier CNIL ne permet pas toujours de déterminer directement la forme juridique de chaque déclarant.
Combien de sociétés pourraient être concernées par l’obligation ?
Le RGPD ne fixe pas un seuil général fondé uniquement sur le nombre de salariés. Une société de petite taille peut être tenue de désigner un DPO si ses activités principales reposent sur des traitements de données présentant certaines caractéristiques.
L’article 37 du RGPD rend notamment la désignation obligatoire lorsque :
- le traitement est effectué par une autorité publique ou un organisme public, à l’exception des juridictions agissant dans le cadre de leur fonction juridictionnelle ;
- les activités principales exigent un suivi régulier et systématique des personnes à grande échelle ;
- les activités principales reposent sur le traitement à grande échelle de données sensibles ou de données relatives aux condamnations pénales et aux infractions.
L’estimation doit donc tenir compte de plusieurs critères : le secteur d’activité, la taille de l’organisme, le volume de personnes concernées, la nature des données, la permanence des traitements et l’existence éventuelle d’un suivi régulier et systématique.
À partir du nombre de sociétés commerciales actives et d’une sélection fondée sur ces facteurs de risque, nous avons retenu une hypothèse basse et une hypothèse haute.
Résultats estimés pour le Finistère
Le Finistère compte environ 39 500 sociétés commerciales actives ayant au moins un établissement dans le département.
Nous estimons qu’entre 600 et 1 300 sociétés finistériennes pourraient relever de l’obligation de désigner un DPO, avec une estimation centrale proche de 900 sociétés.
Dans l’hypothèse haute, les 500 à 650 sociétés privées déjà présentes dans le fichier de la CNIL représenteraient une couverture apparente comprise entre 38 % et 50 %.
Résultats estimés pour Brest
Brest compte environ 7 900 sociétés commerciales actives ayant au moins un établissement dans la commune.
Entre 120 et 260 sociétés brestoises pourraient être concernées par la désignation obligatoire d’un DPO, avec une estimation centrale proche de 180 sociétés.
Dans l’hypothèse haute, les 110 à 135 sociétés privées brestoises ayant vraisemblablement déclaré un DPO représenteraient une couverture apparente comprise entre 42 % et 52 %.
Les données relatives aux sociétés actives ont été obtenues à partir de l’API officielle Recherche d’entreprises.
Des estimations à interpréter avec prudence
Ces résultats constituent des ordres de grandeur et non un recensement des entreprises possiblement en infraction.
Les bases publiques ne décrivent pas suffisamment les traitements réellement mis en œuvre par chaque société. Elles ne permettent pas de savoir avec certitude si une entreprise réalise une surveillance régulière et systématique à grande échelle ou si elle traite massivement des données sensibles.
Par ailleurs, certains organismes désignent volontairement un DPO alors qu’ils n’y sont pas juridiquement obligés. Cette possibilité est expressément prévue par le RGPD.
À l’inverse, le Comité européen de la protection des données a constaté, dans son action coordonnée consacrée aux DPO, l’existence de situations dans lesquelles aucun DPO n’avait été désigné alors que cette désignation était obligatoire. Il souligne également l’importance de garantir au DPO une indépendance, des moyens et une expertise suffisants. Consulter le rapport du Comité européen de la protection des données.
Trois raisons de vérifier sa situation
1. Respecter une obligation imposée par le RGPD
La première raison est juridique. Lorsqu’un organisme relève de l’un des cas prévus par l’article 37, la désignation du DPO n’est pas facultative.
Il ne suffit pas de confier informellement la conformité à un salarié ou à un prestataire. La désignation doit être réalisée auprès de la CNIL et le DPO doit disposer des compétences, des ressources, de l’accès à l’information et de l’indépendance nécessaires à sa mission.
La CNIL rappelle ces exigences dans sa documentation consacrée à la désignation du DPO.
2. Mieux maîtriser les risques cyber liés aux données personnelles
La désignation d’un DPO ne remplace ni le responsable de la sécurité des systèmes d’information ni les compétences techniques de cybersécurité.
Le DPO intervient toutefois sur des dimensions complémentaires essentielles :
- cartographie des traitements et des données ;
- analyse des risques pour les personnes ;
- limitation des données collectées et conservées ;
- encadrement des sous-traitants ;
- réalisation des analyses d’impact ;
- organisation de la gestion des violations de données ;
- préparation des notifications à la CNIL et, si nécessaire, de l’information des personnes concernées.
Une organisation qui ne sait pas précisément quelles données elle détient, pourquoi elle les conserve, où elles sont hébergées et qui peut y accéder sera nécessairement moins efficace en cas d’incident cyber.
La conformité RGPD participe ainsi à la résilience, même si elle ne se confond pas avec la cybersécurité.
3. Donner une portée concrète aux engagements RSE
La responsabilité sociétale ne se limite pas aux enjeux environnementaux. Dans une économie largement numérisée, elle concerne également la manière dont une organisation respecte les droits, la dignité et la vie privée des personnes.
Clients, salariés, candidats, usagers, patients ou partenaires confient quotidiennement des informations aux organisations. Protéger cette vie numérique constitue un engagement concret de responsabilité et de confiance.
Une société peut donc choisir volontairement de désigner un DPO afin de structurer sa gouvernance des données et de rendre ses engagements plus crédibles.
Cette désignation ne doit cependant pas être purement symbolique. Un DPO volontairement désigné doit lui aussi bénéficier d’une réelle indépendance, de moyens suffisants et d’un accès direct à la direction. La CNIL présente le DPO comme une fonction située au cœur de la conformité au RGPD.
Conclusion : commencer par vérifier objectivement sa situation
Les résultats de cette analyse montrent qu’un nombre important d’organismes finistériens ont déjà désigné un DPO. Ils font également apparaître un besoin potentiel d’accompagnement, notamment si l’on retient l’hypothèse haute.
L’absence de DPO n’est pas nécessairement une non-conformité. Elle doit toutefois résulter d’une analyse documentée, et non d’une absence de réflexion.
Chaque organisation devrait donc être capable de répondre à plusieurs questions :
- quels traitements de données sont au cœur de son activité ?
- réalise-t-elle un suivi régulier et systématique des personnes ?
- traite-t-elle des données sensibles à grande échelle ?
- dispose-t-elle d’une vision suffisamment claire de ses risques cyber ?
- ses engagements RSE prennent-ils réellement en compte la protection de la vie numérique ?
Selon les réponses, la désignation d’un DPO pourra être une obligation juridique, une mesure de maîtrise des risques ou un choix de gouvernance responsable.
Auris Solutions accompagne les entreprises et organismes du Finistère dans l’évaluation de leur situation, la structuration de leur conformité RGPD et, lorsque cela est nécessaire ou pertinent, la mise en place d’un DPO externalisé.
Votre organisation doit-elle désigner un DPO ? Une analyse préalable permet de le déterminer objectivement. N’hésitez pas à nous contacter.